Dans un système de contrôle d’accès, le maillon le plus exposé aux attaques physiques et électroniques est souvent le lecteur placé à l’extérieur. Lorsqu’un attaquant démonte un lecteur mal protégé, il peut parfois accéder au réseau local ou intercepter des données d’identification. Pour éliminer cette vulnérabilité, l’architecture en s’impose désormais comme la norme de haute sécurité.
Qu’est-ce qu’un lecteur en mode transparent ?
Un lecteur en mode transparent est un dispositif de contrôle d’accès qui ne traite, ne déchiffre et ne stocke aucune donnée d’identification. Il agit comme un simple relai passif (pass-through) : il capture le signal RFID du badge et transmet directement les flux chiffrés à la centrale de contrôle d’accès, seule détentrice des clés de chiffrement et décisionnaire de l’ouverture.
Cet article a pour objectif de mettre en avant le fonctionnement du mode transparent, en comparaison avec le stockage des clés en local (modes PRESET / CUSTOM), son rôle face aux exigences de l’ANSSI et de la directive NIS2, ainsi que la manière dont les solutions de contrôle d’accès répondent à ces enjeux.
Le triptyque du contrôle d’accès : comment fonctionne un système ?
Pour comprendre l’impact du mode transparent sur la sécurité, il faut revenir aux fondamentaux de l’architecture d’un système de contrôle d’accès physique. Ce dernier repose sur un triptyque indissociable :
- Le badge sécurisé : porté par l’utilisateur, il intègre une puce RFID et une antenne. Il contient les identifiants requis pour autoriser ou refuser le passage.
- Le lecteur de badge : installé près de l’accès (porte, barrière, tourniquet), il émet un champ électromagnétique pour alimenter la puce du badge, lire ses données et transmettre l’identifiant au système.
- La centrale / contrôleur : c’est le cerveau du système. Située dans une zone fermée et sécurisée (local technique ou armoire brassée), la centrale vérifie les droits d’accès associés à l’identifiant et pilote le verrouillage ou le déverrouillage de la porte.
Pour qualifier le niveau de sécurité d’un système, deux niveaux de lecture doivent être distinguished :
- Dialogue badge ↔ lecteur : soit en lecture simple de numéro de série (mode CSN, non sécurisé), soit en mode sécurisé avec authentification mutuelle par clé de chiffrement (modes préconfiguré : PRESET ou personnalisé : CUSTOM).
- Emplacement des clés de chiffrement : en mode sécurisé, les clés peuvent être stockées soit localement dans le composant sécurisé (Secure Element) du lecteur, soit entièrement centralisées au niveau du contrôleur ; c’est ce que l’on appelle le mode transparent.
Stockage dans le lecteur vs mode transparent : comparaison technique
Pour faire le bon choix lors du déploiement d’un contrôle d’accès, il convient de comparer les deux architectures du mode sécurisé PRESET & CUSTOM soient : le stockage local des clés dans le lecteur versus la centralisation en mode transparent.
Stockage des clés dans le lecteur en mode PRESET / CUSTOM
Dans ce fonctionnement sécurisé traditionnel, le lecteur et le badge s’authentifient mutuellement grâce à des clés de chiffrement stockées en local dans le composant sécurisé (Secure Element) du lecteur.
- Fonctionnement : le lecteur déchiffre les identifiants reçus du badge avant de les transmettre à la centrale.
- Limites : bien que nettement plus sûr que le mode CSN (Card Serial Number), qui se contente de lire le numéro de série en clair sans aucune clé de sécurité, ce mode conserve les clés sensibles dans un équipement physique placé en zone non contrôlée (ex. rue, hall d’accueil). En cas d’arrachage ou d’attaque physique poussée sur le lecteur, les clés peuvent être exposées.
Mode transparent : clés déportées dans la centrale
En mode transparent, le lecteur est entièrement dénué de clés de chiffrement. Il capture les flux d’informations chiffrés envoyés par le badge et les transmet à la centrale via des trames de communication chiffrées.
- Fonctionnement : la centrale, connaissant la clé de chiffrement utilisée par le tag du badge sécurisé (ex. puce MIFARE DESFire), décode les trames transmises par le lecteur et obtient les informations nécessaires au contrôle d’accès.
- Avantages : si un attaquant démonte ou vandalise le lecteur, il ne trouvera aucune clé de chiffrement ni donnée sensible dans le matériel physique du lecteur.
Clés dans le lecteur (PRESET / CUSTOM) vs Mode Transparent
| Critère | Modes PRESET / CUSTOM | Mode Transparent |
|---|---|---|
| Traitement des données | Déchiffrement et lecture locale dans le lecteur | Relai brut chiffré des trames vers la centrale |
| Stockage des clés | Stockées en local dans l’élément sécurisé du lecteur (SE EAL6+) | Centralisé dans le contrôleur (zone technique sécurisée) |
| Exposition physique / Vandalisme | Clés stockées dans le lecteur (exposé à l’extérieur) | Aucune clé ni donnée sensible dans le lecteur |
| Niveau de protection | Élevé (clés protégées par Secure Element, non copiables) | Maximal (clés totalement isolées de l’extérieur, conforme ANSSI) |
Protocole de communication sécurisé (SSCP et OSDP)
Sécuriser le dialogue entre le badge et le lecteur ne suffit plus : la liaison filaire reliant le lecteur à la centrale doit elle aussi être parfaitement protégée. Historiquement, le protocole Wiegand était le plus répandu. Cependant, il s’agit d’un protocole unidirectionnel, non chiffré et particulièrement vulnérable aux attaques de type man-in-the-middle (MITM : écoute clandestine ou rejeu d’identifiants).
Pour garantir une sécurité globale, le lecteur en mode transparent s’appuie sur un protocole de communication moderne et chiffré.
Protocole SSCP (Smart & Secure Communication Protocol)
Adopté par les acteurs majeurs de la sécurité publique et privée, le protocole SSCP établit un canal de communication bidirectionnel et hautement sécurisé entre le lecteur et le contrôleur (centrale de contrôle d’accès).
- Il garantit l’inviolabilité des échanges grâce à un chiffrement symétrique (AES).
- Il permet la gestion centralisée des clés et autorise la mise à jour à distance des lecteurs sans déplacement physique sur site.
Protocole OSDP (Open Supervised Device Protocol)
Standard international maintenu par la SIA (Security Industry Association), le protocole OSDP v2 (avec la spécification Secure Channel) offre une alternative ouverte reposant également sur un chiffrement AES-128. Il remplace progressivement le Wiegand en apportant la supervision continue de l’état du lecteur.
Grâce aux notions de clés indexées et de distribution compartimentée, le système de contrôle d’accès s’assure que chaque session entre la centrale et le badge via le lecteur est unique, dynamique et protégée contre toute tentative de rejeu.

Sécurité et conformité ANSSI / NIS2
L’Agence Nationale de la Sécurité des Systèmes d’Information (ANSSI) formule des recommandations strictes concernant les architectures de contrôle d’accès physique.
Alignement avec les recommandations de l’ANSSI
L’ANSSI préconise la séparation claire entre la fonction de capture du signal (gérée par le lecteur) et la fonction de décision/déchiffrement (mise en oeuvre par le contrôleur).
- En interdisant la présence de clé(s) de chiffrement dans les équipements placés en zone non contrôlée (ex. rue, hall d’accueil), le mode transparent respecte à 100 % ce principe d’isolation.
- En cas de certification CSPN (Certification de Sécurité de Premier Niveau), l’évaluation porte sur l’ensemble de la chaîne : du badge au contrôleur, en passant par les protocoles SSCP ou OSDP. Le mode transparent simplifie le maintien en condition de sécurité de cette chaîne.
Impact de la directive européenne NIS2
La directive NIS2 étend considérablement les obligations de cybersécurité à des milliers d’entreprises privées et publiques en Europe. Elle impose une approche globale de la chaîne de valeur cyber. Le contrôle d’accès physique faisant partie intégrante de la surface d’attaque d’une organisation, le choix d’un lecteur mode transparent devient un critère clé pour assurer sa conformité légale et réglementaire.
Cas d’usage et solution LiNEGUARD
Pour quels environnements ?
L’architecture en mode transparent est particulièrement recommandée pour :
- Les infrastructures critiques, marchés et sites industriels et secteurs de la défense,
- Les bâtiments tertiaires hébergeant des données sensibles (data centers, sièges sociaux),
- Les établissements publics, hôpitaux et collectivités,
- Tous les lecteurs installés en extérieur ou dans des zones isolées exposées au vandalisme.
La réponse LiNEGUARD pour un contrôle d’accès renforcé
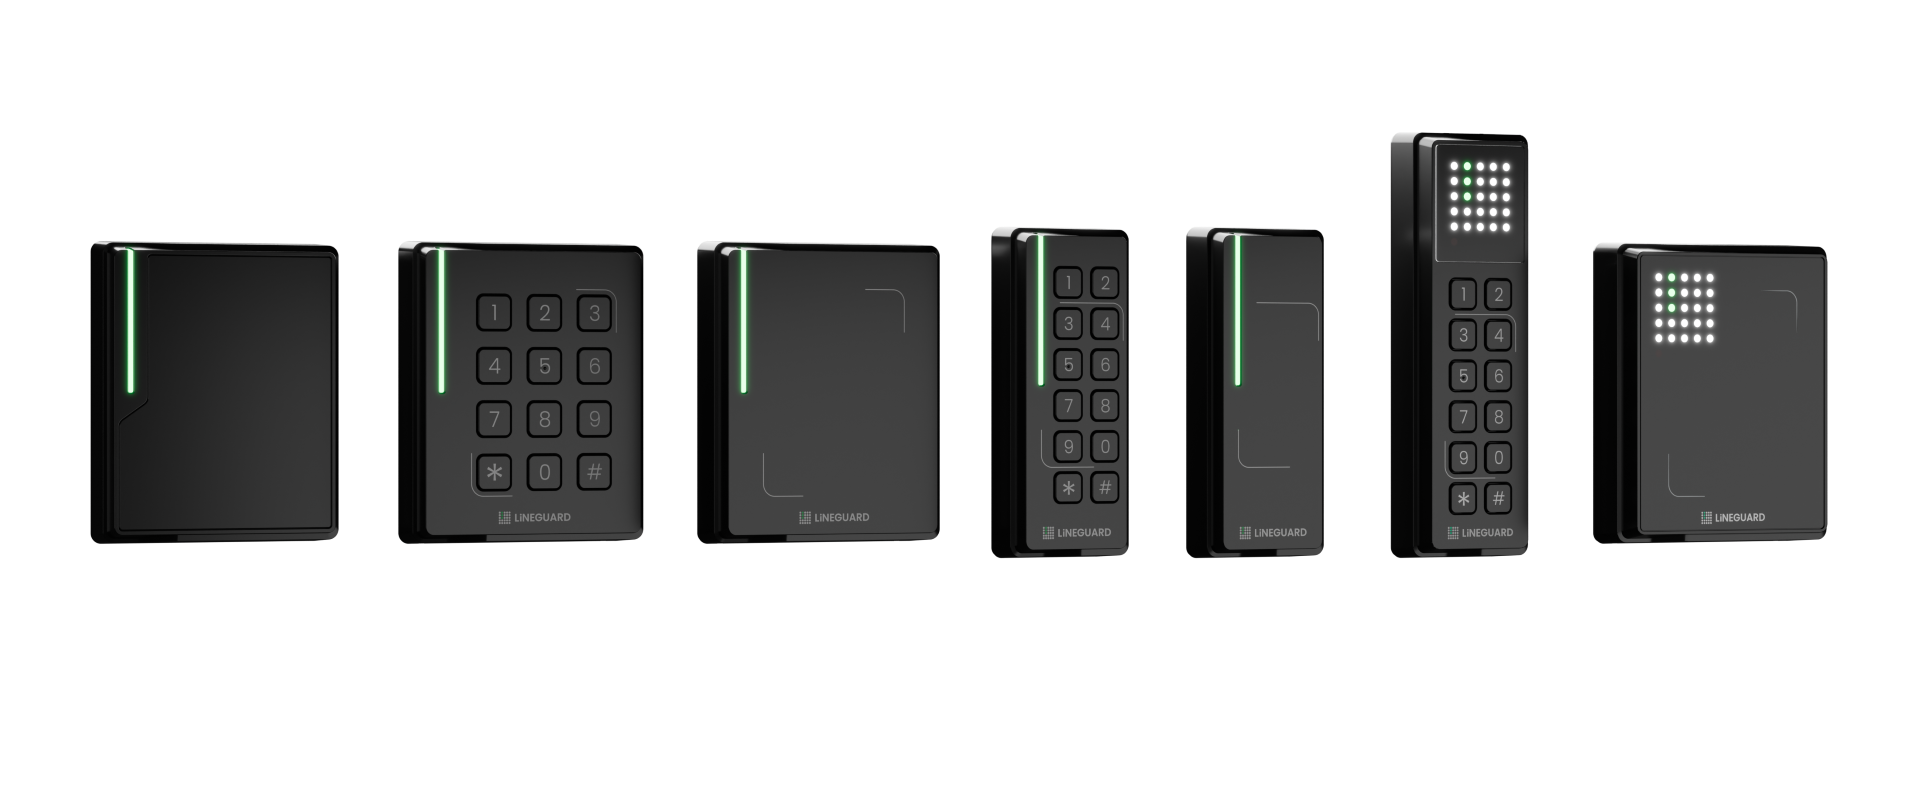
Les lecteurs de badge LiNEGUARD s’intègrent de manière transparente aux architectures de contrôle d’accès existantes. En adoptant le mode transparent, les lecteurs assurent un niveau de sécurité optimal tout en simplifiant la gestion opérationnelle :
- Intégration universelle : les lecteurs LiNEGUARD s’interfacent facilement avec les principales centrales du marché supportant les protocoles SSCP ou OSDP.
- Résistance du matériel physique : en plus de l’aspect cryptographique, les éléments physiques du contrôle d’accès (lecteurs, badges, contrôleurs) sont conçus pour résister aux agressions mécaniques et aux intempéries (indices IP65 / IK10).
Critères de choix de lecteurs en mode transparent
Choisir le mode transparent représente une évolution majeure dans la protection des infrastructures. Déplacer l’intelligence et le stockage des clés dans la centrale, située en zone physiquement sécurisée, assure que le risque de compromission lié au détournement d’un lecteur de badge est éliminé.
Questions fréquentes (FAQ)
Comment choisir un lecteur sécurisé ?
Avant de déployer une infrastructure de contrôle d’accès, vérifier les 4 critères suivants :
- Mode de fonctionnement : prise en charge native du mode transparent sans déchiffrement local.
- Protocoles supportés : prise en charge des communications chiffrées SSCP ou OSDP v2.
- Compatibilité badges : support des technologies à haut niveau de sécurité (MIFARE DESFire EV2/EV3).
- Conformité & résistance : alignement avec les recommandations ANSSI et résistance physique certifiée (IP/IK).
Quel est le rôle principal d’un lecteur de badge en mode transparent ?
En mode transparent, le lecteur de badge ne traite ni ne déchiffre aucune donnée. Il agit comme un simple intermédiaire sécurisé : il capte le signal RFID émis par le badge sécurisé et transmet le flux chiffré directement à la centrale / contrôleur. C’est la centrale qui détient la clé de chiffrement et prend la décision d’autoriser ou de refuser l’accès.
Pourquoi le mode transparent est-il plus sécurisé que le mode CSN (Card Serial Number) ?
En mode transparent, le lecteur de badge ne traite ni ne déchiffre aucune donnée. Il agit comme un simple intermédiaire sécurisé : il capte le signal RFID émis par le badge sécurisé et transmet le flux chiffré directement à la centrale / contrôleur. C’est la centrale qui détient la clé de chiffrement et prend la décision d’autoriser ou de refuser l’accès.
Quels sont les protocoles requis pour assurer la conformité ANSSI d’un lecteur ?
Pour garantir la conformité ANSSI, la communication entre le lecteur et la centrale doit obligatoirement être chiffrée. Il convient donc de bannir les protocoles obsolètes comme le Wiegand et d’adopter un protocole sécurisé tel que le protocole SSCP ou le protocole OSDP (v2 Secure Channel). Ces standards garantissent un canal de communication bidirectionnel, chiffré en AES et protégé contre les attaques par rejeu.